توضیحات
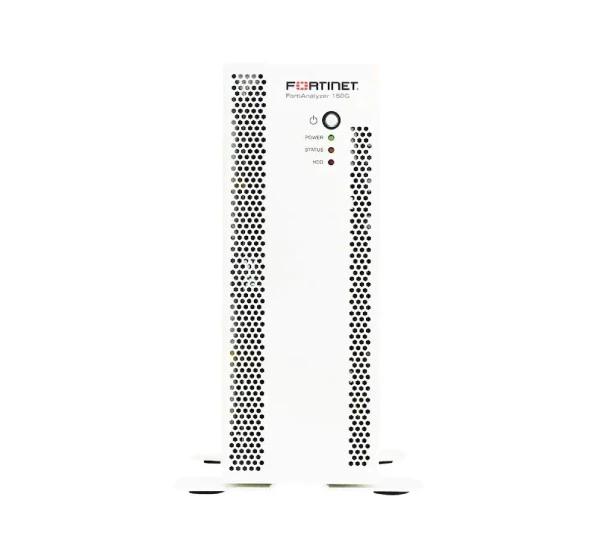
Fortinet FortiAnalyzer FAZ-150G
معرفی Fortinet FortiAnalyzer FAZ-150G
Fortinet FortiAnalyzer FAZ-150G یک Appliance تخصصی در حوزه مدیریت لاگ، تحلیل رویدادهای امنیتی، گزارشگیری و Security Analytics است که برای جمعآوری و تحلیل اطلاعات تولیدشده توسط تجهیزات امنیتی و شبکه طراحی شده است.
برخلاف FortiGate که وظیفه اصلی آن اعمال سیاستهای امنیتی و کنترل ترافیک شبکه است، FortiAnalyzer بیشتر در لایه Visibility، Logging، Analytics و Reporting فعالیت میکند. این دستگاه میتواند اطلاعات و Logهای تولیدشده توسط تجهیزات مختلف را جمعآوری کرده و با پردازش و تحلیل آنها، دید دقیقتری از وضعیت امنیتی شبکه در اختیار مدیران و کارشناسان IT و SOC قرار دهد.
FAZ-150G در رده مدلهای جمعوجور FortiAnalyzer قرار دارد و برای سازمانهایی مناسب است که به یک راهکار سختافزاری اختصاصی برای جمعآوری و تحلیل لاگ نیاز دارند. این مدل طبق مشخصات رسمی Fortinet قادر به پردازش 25GB لاگ در روز بوده و نرخ پایدار تحلیل آن 500 Log در ثانیه و نرخ پایدار Collector آن 750 Log در ثانیه است. همچنین حداکثر از 50 دستگاه یا VDOM پشتیبانی میکند.
FortiAnalyzer چه کاری انجام میدهد؟
در یک شبکه سازمانی، تجهیزات مختلف دائماً رویداد تولید میکنند. برای مثال یک FortiGate میتواند اطلاعات مربوط به:
- ترافیک شبکه
- رویدادهای امنیتی
- تلاشهای ناموفق برای دسترسی
- Applicationها
- ارتباطات کاربران
- Threatها
- تغییرات Configuration
- رخدادهای مربوط به Policy
- حملات و رفتارهای مشکوک
را ثبت کند.
اگر این اطلاعات در هر دستگاه بهصورت جداگانه باقی بمانند، بررسی و تحلیل آنها برای تیم شبکه و امنیت دشوار خواهد بود.
FortiAnalyzer با ایجاد یک نقطه متمرکز برای جمعآوری، ذخیرهسازی، تحلیل و گزارشگیری از Logها، این فرآیند را سادهتر میکند.
به همین دلیل میتوان FAZ-150G را بخشی از یک معماری امنیتی متمرکز دانست که در آن تجهیزات امنیتی دادههای خود را به FortiAnalyzer ارسال میکنند و کارشناسان از طریق آن میتوانند وضعیت شبکه و رخدادهای امنیتی را بررسی کنند.
نرخ پردازش Log در FortiAnalyzer FAZ-150G
یکی از مهمترین مشخصات FAZ-150G، قابلیت پردازش Log در دو حالت Analytics و Collector است.
| پارامتر | مقدار |
|---|---|
| ظرفیت دریافت لاگ در روز | 25GB/day |
| Analytic Sustained Rate | 500 logs/sec |
| Collector Sustained Rate | 750 logs/sec |
| حداکثر Devices/VDOMs | 50 |
| حداکثر روزهای Analytics | 90 روز |
طبق تعریف Fortinet، Sustained Rate به حداکثر نرخ ثابتی از پیامهای Log گفته میشود که پلتفرم میتواند حداقل برای 48 ساعت حفظ کند، بدون اینکه عملکرد پایگاه داده SQL و سیستم دچار افت ناشی از این بار پردازشی شود.
Analytic Sustained Rate
FAZ-150G میتواند در حالت تحلیل، نرخ پایدار 500 Log در ثانیه را پردازش کند.
این قابلیت برای سازمانهایی اهمیت دارد که علاوه بر ذخیره لاگ، نیاز دارند اطلاعات جمعآوریشده مورد تحلیل و بررسی قرار گیرد.
Collector Sustained Rate
در حالت Collector، نرخ پایدار به 750 Log در ثانیه میرسد.
حالت Collector برای معماریهایی اهمیت دارد که دستگاه بیشتر بهعنوان نقطهای برای جمعآوری و انتقال متمرکز Logها مورد استفاده قرار میگیرد.
پشتیبانی از حداکثر 50 دستگاه یا VDOM
FAZ-150G قابلیت مدیریت Log مربوط به حداکثر 50 Device/VDOM را دارد.
این ویژگی باعث میشود این مدل برای سازمانهایی که چندین تجهیزات Fortinet را در شبکه خود مستقر کردهاند، گزینهای مناسب برای ایجاد یک زیرساخت متمرکز Logging باشد.
برای مثال، در یک شبکه دارای چندین FortiGate میتوان Logهای تجهیزات را به یک FortiAnalyzer مرکزی ارسال کرد تا تیم IT یا SOC به جای بررسی تکتک دستگاهها، اطلاعات را از یک نقطه مرکزی مشاهده و تحلیل کند.
ظرفیت ذخیرهسازی 4 ترابایت
FortiAnalyzer FAZ-150G دارای 4TB ظرفیت خام ذخیرهسازی است که از 2 عدد درایو 2TB تشکیل شده است.
این دستگاه از RAID نرمافزاری پشتیبانی میکند و RAID پیشفرض آن RAID 1 است. در RAID 1 دادهها بهصورت Mirror روی دو درایو ذخیره میشوند؛ بنابراین ظرفیت قابل استفاده پس از RAID برابر با 2TB خواهد بود.
| مشخصه ذخیرهسازی | مقدار |
|---|---|
| تعداد درایو | 2 |
| ظرفیت هر درایو | 2TB |
| ظرفیت خام | 4TB |
| ظرفیت قابل استفاده پس از RAID | 2TB |
| RAID | 0/1 |
| RAID پیشفرض | RAID 1 |
| نوع RAID | Software |
| درایو قابل تعویض | خیر |
بنابراین عبارت «امکان ارتقای 2TB دیگر» را نباید بهعنوان یک Upgrade رسمی توسط کاربر در نظر گرفت؛ مشخصات رسمی FAZ-150G ظرفیت سختافزاری 4TB (2×2TB) و ظرفیت قابل استفاده 2TB پس از RAID را اعلام میکند و درایوها نیز Removable نیستند.
RAID 1 در FortiAnalyzer FAZ-150G
استفاده از RAID 1 باعث میشود اطلاعات روی دو درایو به شکل Mirror نگهداری شوند.
برای مثال، اگر یک فایل یا مجموعهای از Logها روی درایو اول نوشته شوند، نسخه Mirror آنها نیز روی درایو دوم وجود خواهد داشت.
مزیت اصلی این ساختار، افزایش Redundancy در بخش ذخیرهسازی است.
در مقابل، ظرفیت قابل استفاده کاهش پیدا میکند؛ به همین دلیل از 4TB ظرفیت خام، حدود 2TB برای استفاده پس از RAID 1 در نظر گرفته میشود.
دو پورت Gigabit Ethernet
FAZ-150G مجهز به 2 × RJ45 GE است.
این رابطها امکان اتصال دستگاه به زیرساخت شبکه را فراهم میکنند و برای ارتباط با تجهیزات شبکه و امنیتی مورد استفاده قرار میگیرند.
وجود دو رابط شبکه در یک Appliance مدیریت و تحلیل لاگ میتواند در طراحی شبکه و جداسازی یا انعطافپذیری مسیرهای ارتباطی مفید باشد.
طراحی سختافزاری و ابعاد
FAZ-150G برخلاف برخی مدلهای بزرگتر FortiAnalyzer، یک دستگاه Desktop است و فرمفاکتور آن 1RU Rackmount نیست.
ابعاد دستگاه:
241 × 89 × 205.5 میلیمتر
و وزن آن:
4.24 کیلوگرم
است.
| مشخصه فیزیکی | مقدار |
|---|---|
| فرم فاکتور | Desktop |
| ارتفاع | 24.1cm |
| عرض | 8.9cm |
| عمق | 20.55cm |
| وزن | 4.24kg |
این ابعاد نسبتاً کوچک باعث میشود FAZ-150G برای محیطهایی که فضای رک یا دیتاسنتر محدود است نیز گزینهای قابلتوجه باشد.
مصرف انرژی پایین
یکی از نقاط قوت FAZ-150G، مصرف انرژی نسبتاً پایین آن است.
این دستگاه از برق 100 تا 240 ولت AC با فرکانس 50 تا 60 هرتز استفاده میکند.
مصرف برق اعلامشده:
- 36 وات بهصورت متوسط
- 43 وات در حداکثر مصرف
است.
این میزان مصرف برای یک Appliance تخصصی Logging و Analytics، امکان استفاده در محیطهای سازمانی با هزینه انرژی پایینتر را فراهم میکند.
شرایط محیطی
FAZ-150G برای کار در محدوده دمایی زیر طراحی شده است:
0 تا 40 درجه سانتیگراد
همچنین محدوده رطوبت عملیاتی آن 5 تا 95 درصد بدون میعان است.
| مشخصه محیطی | مقدار |
|---|---|
| دمای عملیاتی | 0°C تا 40°C |
| دمای نگهداری | -20°C تا 75°C |
| رطوبت | 5% تا 95% بدون میعان |
| حداکثر ارتفاع عملیاتی | 2250 متر |
| مسیر جریان هوا | Front-to-Back |
مزایای FortiAnalyzer FAZ-150G
1. مدیریت متمرکز Logها
به جای بررسی اطلاعات امنیتی در تجهیزات مختلف، Logها میتوانند در یک پلتفرم مرکزی جمعآوری و تحلیل شوند.
2. افزایش Visibility شبکه
FAZ-150G به تیم شبکه کمک میکند تصویر کاملتری از رخدادها و فعالیتهای ثبتشده در زیرساخت داشته باشد.
3. قابلیت تحلیل رویدادهای امنیتی
نرخ پایدار 500 Log/sec امکان تحلیل حجم قابلتوجهی از رویدادها را فراهم میکند.
4. پشتیبانی از 50 Device/VDOM
این ظرفیت برای شبکههای کوچک تا متوسط و محیطهایی با تعداد مشخصی تجهیزات Fortinet مناسب است.
5. ذخیرهسازی مبتنی بر RAID
استفاده از RAID 1 باعث افزایش Redundancy در بخش ذخیرهسازی میشود.
6. مصرف برق پایین
مصرف متوسط 36W باعث میشود Appliance از نظر مصرف انرژی گزینهای کممصرف باشد.
FortiAnalyzer FAZ-150G در معماری شبکه
یک سناریوی معمول میتواند به شکل زیر باشد:
FortiGate / تجهیزات Fortinet → FortiAnalyzer FAZ-150G → تحلیل و گزارشگیری → تیم IT / Security / SOC
در این معماری، تجهیزات امنیتی و شبکه رویدادهای خود را تولید میکنند و FortiAnalyzer این اطلاعات را در یک نقطه مرکزی دریافت و پردازش میکند.
این معماری بهخصوص زمانی ارزشمند است که تعداد تجهیزات افزایش پیدا کرده و بررسی دستی Logهای هر دستگاه دیگر کارآمد نباشد.
FAZ-150G برای چه سازمانهایی مناسب است؟
FortiAnalyzer FAZ-150G میتواند برای موارد زیر گزینه مناسبی باشد:
- شرکتهای کوچک و متوسط
- شعب سازمانها
- شبکههای Enterprise با تعداد محدود تجهیزات
- محیطهای دارای FortiGate
- زیرساختهایی که نیاز به Centralized Logging دارند
- تیمهای IT و Security
- محیطهای نیازمند گزارشگیری امنیتی
- سازمانهایی که به تحلیل متمرکز رویدادهای شبکه نیاز دارند
تفاوت FortiAnalyzer با FortiGate
این نکته برای انتخاب محصول بسیار مهم است.
| ویژگی | FortiGate | FortiAnalyzer |
|---|---|---|
| نقش اصلی | Firewall / Network Security | Logging / Analytics |
| کنترل مستقیم ترافیک | بله | خیر |
| اعمال Security Policy | بله | خیر |
| جمعآوری Log | بله | بله، بهصورت متمرکز |
| تحلیل و گزارشگیری متمرکز | محدود به نقش خود دستگاه | بله |
| کاربرد اصلی | محافظت از شبکه | تحلیل و بررسی رخدادها |
| جایگاه در معماری | Security Gateway | Analytics & Logging Platform |
بنابراین FortiAnalyzer FAZ-150G را نباید بهعنوان جایگزین FortiGate یا یک Firewall مستقل معرفی کرد. این دستگاه مکمل تجهیزات امنیتی Fortinet است و وظیفه اصلی آن ایجاد دید متمرکز نسبت به اطلاعات و رخدادهای شبکه است.
جدول مشخصات فنی Fortinet FortiAnalyzer FAZ-150G
| مشخصات | مقدار |
|---|---|
| برند | Fortinet |
| سری محصول | FortiAnalyzer |
| مدل | FAZ-150G |
| نوع محصول | Security Analytics & Centralized Logging |
| فرم فاکتور | Desktop |
| ظرفیت لاگ | 25GB در روز |
| Analytic Sustained Rate | 500 logs/sec |
| Collector Sustained Rate | 750 logs/sec |
| حداکثر Devices/VDOMs | 50 |
| حداکثر روزهای Analytics | 90 روز |
| پورت شبکه | 2 × RJ45 GE |
| ظرفیت خام ذخیرهسازی | 4TB |
| تعداد درایو | 2 × 2TB |
| ظرفیت قابل استفاده پس از RAID | 2TB |
| RAID | RAID 0/1 |
| RAID پیشفرض | RAID 1 |
| نوع RAID | Software |
| درایو قابل تعویض | خیر |
| TPM | Gen 2 |
| ابعاد | 241 × 89 × 205.5mm |
| وزن | 4.24kg |
| منبع تغذیه | 100–240V AC, 50–60Hz |
| مصرف متوسط | 36W |
| حداکثر مصرف | 43W |
| دمای عملیاتی | 0°C تا 40°C |
| رطوبت عملیاتی | 5% تا 95% بدون میعان |
| حداکثر ارتفاع عملیاتی | 2250m |
| جریان هوا | Front-to-Back |
مشخصات عملکردی، ذخیرهسازی، رابطها، ابعاد، وزن و شرایط محیطی این جدول بر اساس دیتاشیت رسمی Fortinet تنظیم شدهاند.
جمعبندی
Fortinet FortiAnalyzer FAZ-150G یک راهکار سختافزاری جمعوجور برای Centralized Logging، تحلیل رویدادهای امنیتی و گزارشگیری شبکه است. این مدل با پشتیبانی از 25GB لاگ در روز، نرخ تحلیل پایدار 500 Log در ثانیه، نرخ Collector برابر 750 Log در ثانیه و حداکثر 50 Device/VDOM برای سازمانهایی مناسب است که به یک زیرساخت متمرکز برای مشاهده و تحلیل رویدادهای امنیتی نیاز دارند.
ظرفیت خام 4TB با ساختار 2×2TB و RAID 1، دو رابط Gigabit Ethernet، وزن 4.24 کیلوگرم و مصرف حداکثر 43 وات، این محصول را به یک Appliance کممصرف و نسبتاً جمعوجور برای پیادهسازی در شبکههای سازمانی تبدیل کرده است.
اگر هدف سازمان ایجاد یک لایه متمرکز برای جمعآوری، نگهداری، تحلیل و گزارشگیری از Logهای تجهیزات Fortinet باشد، FAZ-150G میتواند در کنار FortiGate و سایر اجزای Security Fabric نقش مهمی در افزایش Visibility و سادهتر شدن عملیات امنیتی ایفا کند.

نقد و بررسیها
هنوز بررسیای ثبت نشده است.