توضیحات
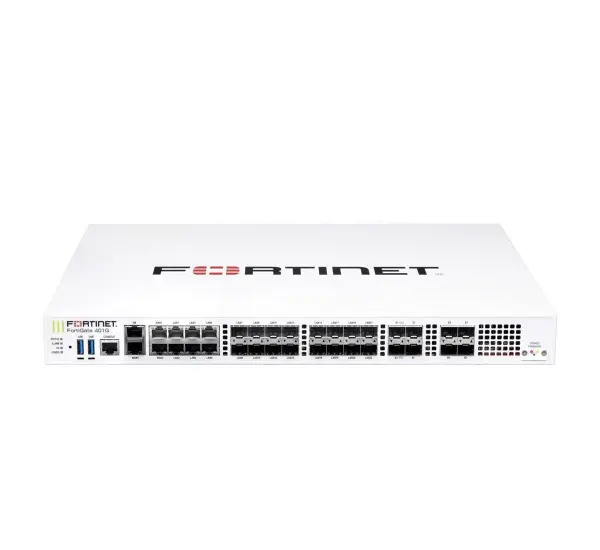
فایروال فورتینت FortiGate 400G | FG-400G
معرفی فایروال Fortinet FortiGate FG-400G
Fortinet FortiGate FG-400G یک فایروال نسل جدید Next-Generation Firewall (NGFW) در رده تجهیزات سازمانی و زیرساختهای پرظرفیت شبکه است که برای محیطهایی طراحی شده که به امنیت پیشرفته، ظرفیت پردازش بالا، Interfaceهای پرسرعت و قابلیت اتصال گسترده نیاز دارند.
این مدل در مقایسه با فایروالهای رده پایینتر، از پورتهای متنوعتر و پرسرعتتری بهره میبرد و میتواند در معماریهای Enterprise، دیتاسنتر، شبکههای بزرگ سازمانی و زیرساختهایی که حجم قابل توجهی از ترافیک را از لایه امنیتی عبور میدهند مورد استفاده قرار گیرد.
یکی از ویژگیهای برجسته FG-400G، مجموعه Interfaceهای متنوع آن است. این دستگاه علاوه بر پورتهای RJ45، از GE SFP، 10GE SFP+ و 25GE/10GE نیز پشتیبانی میکند. به همین دلیل میتوان آن را در شبکههایی با ترکیب لینکهای مسی، فیبر نوری و Uplinkهای پرسرعت مورد استفاده قرار داد.
FG-400G در فرمفاکتور 1RU Rack Mount طراحی شده و برای نصب در رکهای استاندارد دیتاسنتر و اتاقهای تجهیزات شبکه مناسب است.
مشخصات فنی FortiGate FG-400G
| مشخصه | مقدار |
|---|---|
| برند | Fortinet |
| خانواده محصول | FortiGate |
| مدل | FG-400G |
| نوع دستگاه | Next-Generation Firewall |
| سیستمعامل | FortiOS |
| فرم فاکتور | Rack Mount |
| ارتفاع | 1RU |
| پورت 2.5/1GbE RJ45 | 1 |
| پورت GE RJ45 | 1 |
| پورت 5/2.5/1GbE RJ45 | 8 |
| پورت GE SFP | 16 |
| پورت 10GE SFP+/SFP | 4 |
| پورت 25/10GE | 4 |
| پورت USB | 2 |
| پورت Console | 1 |
| پورت SFP SX | 2 |
| توان مصرفی اعلامشده | 283W |
| منبع تغذیه | 100–240VAC |
| فرکانس | 50/60Hz |
| وزن | 3.5kg |
| ابعاد | 44.45 × 432 × 342mm |
| نویز | حدود 59dBA |
| نصب | Rack Mount 1U |
معماری پورتهای FortiGate 400G
یکی از مهمترین ویژگیهای FG-400G، تنوع بسیار بالای Interfaceها است.
در شبکههای Enterprise و دیتاسنتر، تمام ارتباطات الزاماً با یک نوع کابل و یک سرعت انجام نمیشوند. ممکن است یک فایروال همزمان به لینکهای 1GbE، 2.5GbE، 5GbE، 10GbE و 25GbE متصل باشد.
FG-400G برای چنین محیطهایی طراحی شده و مجموعهای از Interfaceهای مختلف را در اختیار مدیر شبکه قرار میدهد.
پورتهای RJ45
FG-400G دارای چندین Interface مسی RJ45 است که برای اتصال تجهیزات شبکه مبتنی بر Ethernet استفاده میشوند.
1 × 2.5/1GbE RJ45
این Interface امکان اتصال تجهیزات با سرعتهای مختلف را فراهم میکند و میتواند برای کاربردهای شبکهای عمومی یا ارتباطات مدیریتی مورد استفاده قرار گیرد.
1 × GE RJ45
یک پورت Gigabit Ethernet RJ45 نیز در دستگاه وجود دارد.
8 × 5/2.5/1GbE RJ45
وجود 8 پورت Multi-Gigabit RJ45 یکی از ویژگیهای کاربردی FG-400G است.
این پورتها از سرعتهای مختلف Ethernet پشتیبانی میکنند و میتوانند در شبکههایی که تجهیزات جدیدتر با سرعتهای بالاتر از 1GbE دارند مورد استفاده قرار گیرند.
پورتهای SFP و فیبر نوری
FG-400G برای شبکههای مبتنی بر Fiber نیز Interfaceهای متنوعی دارد.
16 × GE SFP
وجود 16 اسلات GE SFP امکان اتصال تعداد زیادی لینک Gigabit Fiber را فراهم میکند.
این Interfaceها میتوانند برای اتصال فایروال به Switchها، تجهیزات شبکه، لینکهای بین رکها یا زیرساختهای فیبر نوری استفاده شوند.
4 × 10GE SFP+/SFP
چهار Interface با قابلیت 10GbE برای شبکههایی که نیاز به Uplink پرسرعت دارند در اختیار مدیر شبکه قرار میگیرد.
این پورتها برای ارتباط با:
- Core Switch
- Distribution Switch
- Server
- Storage
- تجهیزات دیتاسنتر
مناسب هستند.
4 × 25/10GE
یکی از نقاط قوت FG-400G، وجود Interfaceهایی با قابلیت 25GbE و 10GbE است.
25GbE در دیتاسنترهای مدرن برای اتصال سرورها، Storage و تجهیزات شبکه با ظرفیت بالا کاربرد زیادی دارد.
بنابراین این Interfaceها به FG-400G اجازه میدهند در زیرساختهای پرسرعتتر نیز مورد استفاده قرار گیرد.
جدول Interfaceهای FG-400G
| نوع Interface | تعداد | سرعت |
|---|---|---|
| RJ45 | 1 | 1/2.5GbE |
| RJ45 | 1 | 1GbE |
| Multi-Gig RJ45 | 8 | 1/2.5/5GbE |
| GE SFP | 16 | 1GbE |
| SFP/SFP+ | 4 | تا 10GbE |
| 25/10GE | 4 | 10/25GbE |
| SFP SX | 2 | Fiber |
| USB | 2 | مدیریت/کاربردهای جانبی |
| Console | 1 | مدیریت محلی |
این ترکیب Interface باعث میشود FG-400G انعطاف زیادی برای اتصال به زیرساختهای مختلف شبکه داشته باشد.
مناسب برای شبکههای پرظرفیت
FG-400G برای محیطهایی طراحی شده که حجم ترافیک شبکه بالا است و فایروال باید بتواند تعداد زیادی ارتباط را مدیریت کند.
در چنین شبکههایی، فایروال معمولاً بین بخشهایی مانند:
Internet → Firewall → Core Network → Server / User / DMZ
قرار میگیرد.
در این معماری، ظرفیت Interfaceهای فایروال اهمیت زیادی دارد؛ زیرا اگر لینک بین فایروال و Core Switch محدود باشد، حتی یک فایروال قدرتمند نیز نمیتواند از تمام ظرفیت شبکه استفاده کند.
پشتیبانی FG-400G از Interfaceهای 10GbE و 25GbE امکان ایجاد Uplinkهای پرسرعتتر را فراهم میکند.
کاربرد در دیتاسنتر
یکی از سناریوهای مناسب برای FG-400G، استفاده در زیرساختهای دیتاسنتری است.
در دیتاسنترها، ارتباط بین تجهیزات معمولاً به سرعتهای بالاتر از Gigabit نیاز دارد. سرورها، Storageها و Core Switchها ممکن است از لینکهای 10GbE یا 25GbE استفاده کنند.
در چنین محیطی، وجود Interfaceهای 25GbE در فایروال میتواند امکان طراحی شبکهای با ظرفیت بالاتر را فراهم کند.
FG-400G با فرمفاکتور 1U نیز فضای کمی از رک اشغال میکند و برای محیطهایی که تراکم تجهیزات اهمیت دارد مناسب است.
قابلیتهای امنیتی FortiGate FG-400G
FG-400G بهعنوان یک NGFW، قابلیتهای امنیتی متعددی را در یک پلتفرم ارائه میکند.
بر اساس سرویسها و لایسنسهای فعال، امکاناتی مانند موارد زیر قابل استفاده هستند:
Firewall
کنترل ترافیک بر اساس Source، Destination، Service، Application و Policy.
IPS
شناسایی و جلوگیری از الگوهای شناختهشده حملات شبکهای.
Application Control
شناسایی Applicationها و اعمال سیاستهای دسترسی بر اساس نوع برنامه.
Web Filtering
کنترل دسترسی کاربران به منابع و دستهبندیهای مختلف وب.
Antivirus
شناسایی و مقابله با فایلها و ترافیکهای مخرب.
VPN
ایجاد ارتباط امن بین شبکهها، شعب و کاربران راه دور.
SSL Inspection
امکان بررسی ترافیک رمزنگاریشده در سناریوهای مناسب.
SD-WAN
مدیریت هوشمند ارتباطات WAN و انتخاب مسیر مناسب برای Applicationهای مختلف.
FortiOS
FG-400G از FortiOS استفاده میکند.
FortiOS یک پلتفرم یکپارچه برای مدیریت قابلیتهای شبکه و امنیت FortiGate است.
مدیر شبکه میتواند از طریق آن بخشهای مختلفی مانند:
- Firewall Policy
- Routing
- NAT
- VLAN
- VPN
- SD-WAN
- IPS
- Application Control
- Web Filtering
- Traffic Shaping
- Logging
- Monitoring
را مدیریت کند.
این یکپارچگی باعث میشود FortiGate بتواند بسیاری از قابلیتهای امنیتی را در یک دستگاه متمرکز کند.
پشتیبانی از لینکهای 25GbE
وجود 4 Interface با قابلیت 25/10GbE یکی از ویژگیهایی است که FG-400G را برای شبکههای مدرنتر مناسب میکند.
در شبکههای سنتی، لینکهای 1GbE و 10GbE بسیار رایج هستند؛ اما در دیتاسنترهای جدید، 25GbE بهعنوان یکی از گزینههای مهم اتصال سرور و تجهیزات شبکه مورد استفاده قرار میگیرد.
این Interfaceها امکان اتصال FG-400G به زیرساختهای پرسرعت را فراهم میکنند و میتوانند برای طراحی Uplinkهای پرظرفیت مورد استفاده قرار گیرند.
قابلیتهای Multi-Gigabit
هشت پورت RJ45 با قابلیت 1/2.5/5GbE نیز برای شبکههایی که به سرعت بالاتر از Gigabit نیاز دارند کاربردی هستند.
Multi-Gigabit Ethernet این امکان را فراهم میکند که تجهیزات جدیدتر بدون الزام به استفاده از کابلکشی و زیرساخت کاملاً جدید، در سرعتهای بالاتر از 1GbE فعالیت کنند؛ البته سرعت نهایی به قابلیتهای تجهیزات دو طرف لینک و شرایط زیرساخت بستگی دارد.
طراحی رکمونت 1U
FG-400G در فرمفاکتور Rack Mount 1RU طراحی شده است.
ارتفاع یک یونیت باعث میشود دستگاه فضای محدودی از رک اشغال کند و برای دیتاسنترهایی که تعداد تجهیزات زیادی در رک قرار گرفتهاند مناسب باشد.
ابعاد دستگاه حدود:
44.45 × 432 × 342 میلیمتر
و وزن آن حدود:
3.5 کیلوگرم
است.
توان مصرفی و منبع تغذیه
توان مصرفی اعلامشده برای FG-400G حدود 283 وات است.
این عدد مربوط به مصرف انرژی دستگاه است و نباید با ظرفیت پردازش Firewall اشتباه گرفته شود.
منبع تغذیه دستگاه با ورودی:
100–240VAC
و فرکانس:
50/60Hz
کار میکند.
پشتیبانی از بازه ورودی 100 تا 240 ولت AC باعث میشود دستگاه با استانداردهای رایج برق شهری و دیتاسنتری سازگاری داشته باشد.
نویز دستگاه
سطح نویز اعلامشده برای FG-400G حدود 59dBA است.
به همین دلیل، اگرچه دستگاه در فرمفاکتور 1U قرار دارد، بهتر است در محیط مناسب رک یا اتاق تجهیزات نصب شود.
در محیطهای اداری که سطح صدای پایین اهمیت دارد، میزان نویز تجهیزات رکمونت باید پیش از نصب مورد توجه قرار گیرد.
کاربردهای FortiGate FG-400G
FG-400G میتواند در سناریوهای مختلفی مورد استفاده قرار گیرد:
دیتاسنترهای سازمانی
برای ایجاد لایه امنیتی بین اینترنت، شبکه داخلی، DMZ و سرورها.
شبکههای Enterprise
برای سازمانهایی که ترافیک بالایی دارند و به Interfaceهای پرسرعت نیازمند هستند.
شبکههای دارای Core پرسرعت
وجود Interfaceهای 10GbE و 25GbE امکان اتصال مستقیم به Core Switchهای پرظرفیت را فراهم میکند.
زیرساختهای Server و Storage
برای اتصال به تجهیزات دارای Interfaceهای 10GbE و 25GbE.
شبکههای چندشعبهای
با استفاده از قابلیتهای VPN و SD-WAN میتوان ارتباطات WAN و شعب را مدیریت کرد.
مزایای FortiGate FG-400G
| ویژگی | مزیت |
|---|---|
| 4 × 25/10GbE | مناسب برای شبکههای پرسرعت |
| 4 × 10GbE | اتصال Uplinkهای پرظرفیت |
| 16 × GE SFP | اتصال گسترده Fiber |
| 8 × Multi-Gig RJ45 | پشتیبانی از 1/2.5/5GbE |
| فرمفاکتور 1U | مناسب برای رک |
| FortiOS | مدیریت یکپارچه امنیت و شبکه |
| NGFW | قابلیتهای امنیتی پیشرفته |
| SD-WAN | مدیریت هوشمند WAN |
| VPN | ایجاد ارتباط امن |
| IPS | شناسایی و جلوگیری از تهدیدات |
نکته مهم درباره توان مصرفی 283 وات
در اطلاعات محصول ممکن است عبارت «توان فایروال» برای عدد 283W درج شده باشد، اما از نظر فنی بهتر است در صفحه سایت آن را به شکل زیر ثبت کنید:
توان مصرفی: 283W
و ظرفیت پردازش یا Throughput را بهصورت جداگانه درج کنید.
این تفکیک باعث میشود مشخصات محصول برای کاربران تخصصی دقیقتر و قابل اعتمادتر باشد.
چه کسانی باید FortiGate FG-400G را انتخاب کنند؟
FG-400G بیشتر برای سازمانها و زیرساختهایی مناسب است که نیاز دارند فایروال آنها علاوه بر امنیت، از اتصالهای پرسرعت و تعداد زیادی Interface نیز پشتیبانی کند.
این مدل بهخصوص برای محیطهایی مناسب است که دارای:
- Core Switchهای 10GbE یا 25GbE
- سرورهای پرسرعت
- Storageهای شبکهای
- دیتاسنتر
- حجم بالای ترافیک
- شبکههای Enterprise
- معماریهای چندلایه
- نیاز به امنیت متمرکز
هستند.
در چنین محیطهایی، استفاده از فایروالی با Interfaceهای پرسرعت میتواند از ایجاد گلوگاه در لایه امنیتی شبکه جلوگیری کند.
جمعبندی
Fortinet FortiGate FG-400G یک فایروال نسل جدید سازمانی با طراحی Rack Mount 1U است که برای شبکههای Enterprise، دیتاسنترها و زیرساختهای پرظرفیت طراحی شده است.
مهمترین ویژگی این مدل، تنوع بالای Interfaceهای آن است. FG-400G از پورتهای Multi-Gigabit RJ45، اسلاتهای GE SFP، Interfaceهای 10GbE و پورتهای 25/10GbE پشتیبانی میکند و به همین دلیل میتواند در معماریهای مختلف شبکه مورد استفاده قرار گیرد.
وجود 4 پورت 25/10GbE امکان اتصال به زیرساختهای پرسرعت مدرن را فراهم میکند، در حالی که 16 اسلات GE SFP و پورتهای RJ45 انعطاف بیشتری برای اتصال تجهیزات شبکه مختلف در اختیار مدیر شبکه قرار میدهند.
این مدل همچنین با پشتیبانی از قابلیتهای NGFW، IPS، VPN، Application Control، Web Filtering، SD-WAN و FortiOS میتواند نقش یک لایه امنیتی جامع را در زیرساخت سازمان ایفا کند.
با توجه به فرمفاکتور 1U، Interfaceهای متنوع و طراحی مناسب برای شبکههای پرظرفیت، FortiGate FG-400G گزینهای مناسب برای سازمانها و دیتاسنترهایی است که به ترکیبی از امنیت پیشرفته، اتصالهای 10 و 25 گیگابیتی و انعطافپذیری بالا در طراحی شبکه نیاز دارند.
نکته: توان مصرفی 283W با ظرفیت پردازش Firewall متفاوت است. همچنین عملکرد واقعی فایروال به نوع ترافیک، اندازه Packet، تعداد Sessionها، Policyها و سرویسهای امنیتی فعال وابسته است.


نقد و بررسیها
هنوز بررسیای ثبت نشده است.