توضیحات
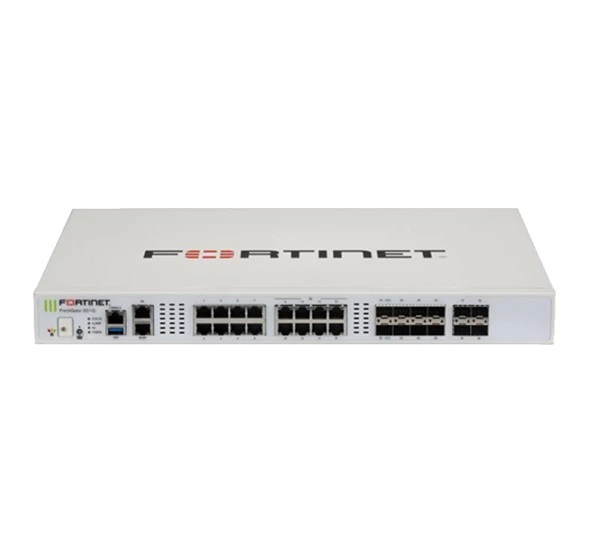
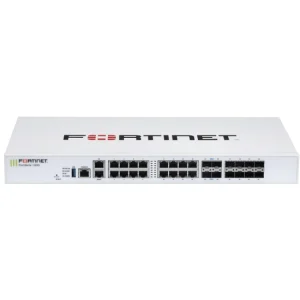
فایروال فورتینت FortiGate FG-200G
معرفی فایروال Fortinet FortiGate FG-200G
Fortinet FortiGate FG-200G یک فایروال نسل جدید Next-Generation Firewall (NGFW) است که برای حفاظت از شبکههای سازمانی و زیرساختهای Enterprise در برابر تهدیدات سایبری طراحی شده است.
این مدل با ترکیب قابلیتهای امنیتی پیشرفته، مدیریت متمرکز شبکه و امکاناتی مانند Firewall، IPS، VPN، Application Control و SD-WAN، میتواند بهعنوان یکی از اجزای اصلی معماری امنیت شبکه سازمان مورد استفاده قرار گیرد.
FortiGate FG-200G برای محیطهایی طراحی شده است که علاوه بر کنترل ترافیک، به پردازش سریع Packetها و امکان اتصال تجهیزات مختلف شبکه نیاز دارند. وجود 10 پورت Gigabit Ethernet RJ45 و 4 اسلات SFP امکان اتصال همزمان تجهیزات مسی و لینکهای فیبر نوری را فراهم میکند.
طبق مشخصات ارائهشده، نرخ انتقال داده این مدل حدود 39Gbps است که آن را در رده فایروالهای مناسب برای شبکههای سازمانی با حجم قابل توجه ترافیک قرار میدهد.
مشخصات فنی FortiGate FG-200G
| مشخصه | مقدار |
|---|---|
| برند | Fortinet |
| خانواده | FortiGate |
| مدل | FG-200G |
| نوع دستگاه | Next-Generation Firewall |
| سیستمعامل | FortiOS |
| پورت شبکه | 10 × GE RJ45 |
| پورت فیبر | 4 × SFP |
| پورت USB | 1 × USB |
| پورت Console | 1 × Console |
| نرخ انتقال داده | 39Gbps |
| کاربرد | Enterprise / سازمانی |
| مدیریت | FortiOS |
| قابلیتهای امنیتی | Firewall, IPS, VPN, Application Control و … |
پورتهای شبکه FortiGate FG-200G
یکی از بخشهای مهم در انتخاب یک فایروال سازمانی، تعداد و نوع Interfaceهای آن است.
FG-200G دارای 10 پورت GE RJ45 است که امکان اتصال تجهیزات شبکه مبتنی بر کابل مسی را فراهم میکنند.
این پورتها میتوانند برای اتصال:
- شبکه داخلی
- Switchها
- Serverها
- Access Pointها
- تجهیزات مدیریتی
- لینکهای WAN
مورد استفاده قرار گیرند.
در کنار پورتهای RJ45، دستگاه دارای 4 اسلات SFP نیز هست.
اسلاتهای SFP امکان استفاده از ماژولهای مناسب برای ایجاد ارتباطات فیبر نوری را فراهم میکنند و برای محیطهایی که فاصله زیاد بین تجهیزات یا نیاز به لینک Fiber دارند کاربردی هستند.
جدول Interfaceهای FortiGate FG-200G
| نوع پورت | تعداد | کاربرد |
|---|---|---|
| GE RJ45 | 10 | اتصال تجهیزات شبکه مسی |
| SFP | 4 | ارتباطات فیبر نوری |
| USB | 1 | مدیریت و کاربردهای جانبی |
| Console | 1 | پیکربندی و مدیریت محلی |
ترکیب پورتهای RJ45 و SFP باعث میشود FG-200G بتواند در معماریهای مختلف شبکه مورد استفاده قرار گیرد.
نرخ انتقال داده 39Gbps
یکی از مشخصات مهم اعلامشده برای FortiGate FG-200G، نرخ انتقال داده حدود 39Gbps است.
این مقدار نشاندهنده ظرفیت بالای پردازش ترافیک در حالت Firewall و شرایط تست مشخص است.
در هنگام بررسی Performance فایروال باید توجه داشت که نرخ خام Firewall با عملکرد دستگاه هنگام فعال بودن سرویسهای امنیتی مختلف یکسان نیست.
به عنوان مثال فعال کردن قابلیتهایی مانند:
- IPS
- Antivirus
- Application Control
- SSL Inspection
- Web Filtering
- Threat Detection
میتواند میزان پردازش مورد نیاز دستگاه را افزایش دهد.
بنابراین در طراحی شبکه واقعی، علاوه بر نرخ 39Gbps باید میزان ترافیک مورد نیاز و سرویسهای امنیتی مورد استفاده نیز در نظر گرفته شوند.
FortiOS؛ مدیریت یکپارچه شبکه و امنیت
FortiGate FG-200G از FortiOS استفاده میکند.
FortiOS سیستمعامل اختصاصی Fortinet برای تجهیزات FortiGate است و امکان مدیریت بسیاری از قابلیتهای شبکه و امنیت را از طریق یک پلتفرم واحد فراهم میکند.
مدیر شبکه میتواند از طریق FortiOS قابلیتهایی مانند:
- Firewall Policy
- Routing
- NAT
- VPN
- VLAN
- SD-WAN
- IPS
- Application Control
- Web Filtering
- Traffic Shaping
- Logging
- Monitoring
را مدیریت کند.
این یکپارچگی باعث میشود فایروال بتواند علاوه بر کنترل ترافیک، نقش مهمی در معماری کلی امنیت شبکه سازمان داشته باشد.
قابلیتهای امنیتی FortiGate FG-200G
FG-200G در دسته فایروالهای نسل جدید قرار میگیرد و قابلیتهای آن فراتر از فیلتر کردن ساده IP و Port است.
Firewall
امکان تعریف Policyهای امنیتی برای کنترل ترافیک ورودی و خروجی شبکه.
Intrusion Prevention System
سیستم IPS برای شناسایی و جلوگیری از برخی الگوهای حمله و فعالیتهای مخرب در شبکه.
Application Control
امکان شناسایی Applicationهای مورد استفاده کاربران و اعمال سیاستهای دسترسی بر اساس نوع برنامه.
Web Filtering
کنترل دسترسی کاربران به دستهبندیهای مختلف وب و اعمال سیاستهای امنیتی روی ترافیک اینترنت.
VPN
امکان ایجاد ارتباطات امن برای اتصال شعب، دفاتر و کاربران راه دور.
SSL Inspection
امکان بررسی ترافیک رمزنگاریشده در سناریوهایی که SSL Inspection فعال و بهدرستی پیکربندی شده باشد.
SD-WAN
امکان استفاده از قابلیتهای Secure SD-WAN برای مدیریت و بهینهسازی ارتباطات WAN.
کاربردهای FortiGate FG-200G
FG-200G میتواند در طیف متنوعی از شبکههای سازمانی مورد استفاده قرار گیرد.
شبکههای Enterprise
برای سازمانهایی که نیاز به کنترل متمرکز ترافیک و پیادهسازی سیاستهای امنیتی دارند.
شرکتهای متوسط و بزرگ
ترکیب ظرفیت پردازش بالا و Interfaceهای متنوع میتواند برای شبکههای دارای ترافیک قابل توجه مناسب باشد.
دیتاسنترها
پورتهای SFP امکان استفاده از ارتباطات Fiber را فراهم میکنند و دستگاه میتواند در معماریهای مختلف امنیتی دیتاسنتر مورد استفاده قرار گیرد.
شبکههای چندشعبهای
قابلیتهای VPN و SD-WAN امکان ایجاد و مدیریت ارتباطات امن بین شعب مختلف را فراهم میکنند.
شبکههای ترکیبی مسی و فیبر
وجود همزمان 10 پورت RJ45 و 4 اسلات SFP باعث میشود بتوان تجهیزات مسی و فیبر نوری را به یک فایروال متصل کرد.
پورت Console
FG-200G دارای Console Port است.
پورت Console برای مدیریت محلی دستگاه، پیکربندی اولیه و دسترسی مدیریتی در شرایطی که دسترسی شبکهای به فایروال وجود ندارد، کاربرد دارد.
این Interface بهخصوص هنگام راهاندازی اولیه دستگاه یا عیبیابی مشکلات شبکه میتواند بسیار مفید باشد.
پورت USB
وجود یک پورت USB نیز امکانات جانبی بیشتری را برای مدیریت و استفاده از تجهیزات جانبی فراهم میکند.
پورت USB در تجهیزات FortiGate بسته به مدل و نسخه سیستمعامل میتواند برای کاربردهای مدیریتی مختلف مورد استفاده قرار گیرد.
مزایای FortiGate FG-200G
| ویژگی | مزیت |
|---|---|
| نرخ انتقال 39Gbps | مناسب برای ترافیک بالای شبکه |
| 10 × GE RJ45 | اتصال تعداد زیادی تجهیزات مسی |
| 4 × SFP | پشتیبانی از لینکهای فیبر |
| FortiOS | مدیریت یکپارچه شبکه و امنیت |
| NGFW | قابلیتهای امنیتی پیشرفته |
| VPN | ارتباط امن بین شبکهها |
| IPS | شناسایی و مقابله با تهدیدات |
| Application Control | کنترل Applicationها |
| SD-WAN | مدیریت هوشمند WAN |
| Console | مدیریت و پیکربندی محلی |
تفاوت فایروال سنتی و NGFW
فایروالهای سنتی معمولاً بیشتر بر اساس مشخصاتی مانند:
IP Address + Port + Protocol
ترافیک را کنترل میکنند.
اما یک Next-Generation Firewall میتواند اطلاعات بیشتری از ترافیک را مورد بررسی قرار دهد.
برای مثال در معماری NGFW میتوان سیاستهایی بر اساس:
- Application
- User
- URL
- Threat
- نوع ترافیک
- سرویس شبکه
تعریف کرد.
این موضوع باعث میشود مدیر شبکه کنترل دقیقتری روی نحوه استفاده از منابع شبکه داشته باشد.
چرا FG-200G برای شبکههای سازمانی مناسب است؟
یکی از مزایای مهم FG-200G ترکیب ظرفیت پردازش بالا و Interfaceهای متنوع است.
در یک شبکه سازمانی ممکن است فایروال همزمان به چندین بخش مختلف متصل باشد:
Internet → Firewall → Core Network → Server / User / DMZ
در چنین ساختاری وجود پورتهای متعدد RJ45 و SFP به مدیر شبکه اجازه میدهد Interfaceهای مختلف را بر اساس معماری شبکه تفکیک کند.
برای مثال میتوان شبکههای مختلفی مانند:
- LAN
- WAN
- DMZ
- Server Network
- Management Network
را با Policyهای امنیتی متفاوت مدیریت کرد.
نکته مهم درباره ظرفیت 39Gbps
عدد 39Gbps را باید بهعنوان یک شاخص Performance در شرایط تست مشخص در نظر گرفت.
عملکرد واقعی یک فایروال میتواند تحت تأثیر عوامل مختلف قرار گیرد، از جمله:
- اندازه Packet
- تعداد Connectionها
- تعداد Concurrent Sessionها
- نوع Application
- فعال بودن IPS
- فعال بودن Antivirus
- SSL Inspection
- تعداد Firewall Policyها
- Logging
- Traffic Shaping
بنابراین برای انتخاب فایروال سازمانی، بهتر است نیاز واقعی شبکه با مشخصات Performance دستگاه تطبیق داده شود.
FortiGate FG-200G برای چه سازمانهایی مناسب است؟
این مدل میتواند برای سازمانها و شبکههایی مناسب باشد که به موارد زیر نیاز دارند:
- امنیت متمرکز شبکه
- ظرفیت پردازش بالا
- پورتهای متعدد Gigabit
- اتصال Fiber
- VPN
- IPS
- کنترل Application
- مدیریت WAN
- قابلیتهای NGFW
- مدیریت متمرکز ترافیک
در شبکههایی که رشد ترافیک و تعداد کاربران اهمیت دارد، انتخاب فایروالی با ظرفیت پردازش مناسب میتواند از ایجاد Bottleneck در مسیر ارتباطی جلوگیری کند.
جمعبندی
Fortinet FortiGate FG-200G یک فایروال نسل جدید سازمانی است که با ارائه 10 پورت GE RJ45 و 4 اسلات SFP، امکان اتصال تجهیزات شبکه مسی و فیبر نوری را فراهم میکند.
نرخ انتقال داده اعلامشده 39Gbps، این مدل را در رده تجهیزات مناسب برای شبکههایی با حجم قابل توجه ترافیک قرار میدهد.
پشتیبانی از قابلیتهایی مانند Firewall، IPS، VPN، Application Control، Web Filtering، SD-WAN و SSL Inspection باعث میشود FG-200G بتواند بهعنوان یکی از اجزای اصلی معماری امنیت شبکه سازمان مورد استفاده قرار گیرد.
وجود Console Port و USB نیز امکانات مدیریتی و عملیاتی دستگاه را تکمیل میکند.
در مجموع، FortiGate FG-200G برای سازمانهایی که به دنبال ترکیبی از امنیت نسل جدید، ظرفیت پردازش بالا، Interfaceهای متنوع و قابلیت مدیریت یکپارچه شبکه هستند، گزینهای قابل توجه محسوب میشود.

نقد و بررسیها
هنوز بررسیای ثبت نشده است.