
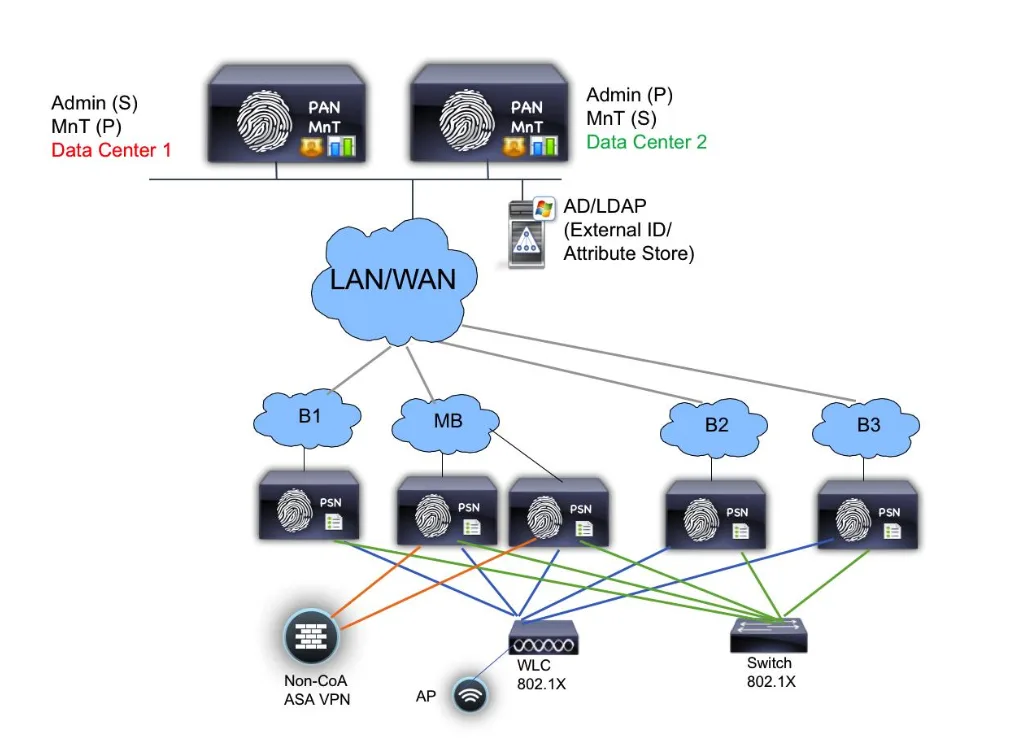
Cisco ISE (Identity Services Engine) یکی از راهکارهای قدرتمند شرکت Cisco در زمینه مدیریت هویت، احراز هویت و کنترل دسترسی به شبکه است. این سرویس به سازمانها کمک میکند تا کاربران، تجهیزات و دستگاههای متصل به شبکه را شناسایی کرده و بر اساس سیاستهای امنیتی، سطح دسترسی مناسبی برای هر یک تعیین کنند.
با استفاده از Cisco ISE، مدیران شبکه میتوانند فرآیند احراز هویت کاربران و تجهیزات را بهصورت متمرکز مدیریت کرده و کنترل دقیقتری بر دسترسی به منابع شبکه داشته باشند. این راهکار از فناوریها و پروتکلهایی مانند RADIUS، TACACS+ و 802.1X پشتیبانی میکند و نقش مهمی در افزایش امنیت زیرساخت شبکه دارد.
Cisco ISE مخفف Identity Services Engine است و بهعنوان یک راهکار مدیریت هویت و کنترل دسترسی شبکه شناخته میشود. این سیستم با جمعآوری اطلاعات مربوط به کاربران، دستگاهها و نحوه اتصال آنها به شبکه، امکان تعریف و اجرای سیاستهای امنیتی را برای مدیران فراهم میکند.
به زبان ساده، Cisco ISE به سازمان کمک میکند تا مشخص کند:
به همین دلیل، Cisco ISE یکی از راهکارهای مهم در حوزه Network Access Control یا NAC محسوب میشود.
Cisco ISE امکانات مختلفی برای مدیریت دسترسی و افزایش امنیت شبکه ارائه میدهد. مهمترین کاربردهای این راهکار عبارتاند از:
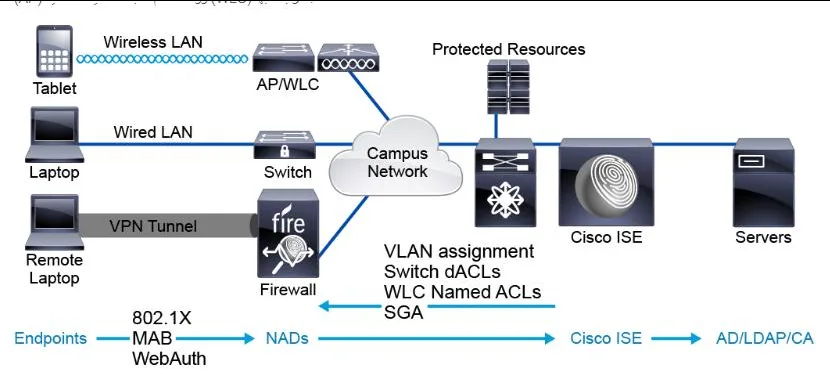
یکی از مهمترین قابلیتهای Cisco ISE، احراز هویت کاربران و دستگاههای متصل به شبکه است. این فرآیند با استفاده از پروتکلهایی مانند 802.1X و RADIUS انجام میشود.
پس از شناسایی و تأیید هویت، ISE میتواند بر اساس سیاستهای تعریفشده مشخص کند که کاربر یا دستگاه به چه منابعی دسترسی داشته باشد.
این قابلیت به سازمانها کمک میکند از اتصال کاربران و تجهیزات غیرمجاز جلوگیری کرده و امنیت دسترسی به شبکه را افزایش دهند.
Cisco ISE امکان تعریف سیاستهای دقیق برای کنترل دسترسی کاربران و تجهیزات را فراهم میکند.
مدیر شبکه میتواند سیاستهای دسترسی را بر اساس معیارهایی مانند:
تعریف کند.
به این ترتیب، کاربران و تجهیزات مختلف میتوانند سطح دسترسی متفاوتی داشته باشند و تنها به منابع موردنیاز خود دسترسی پیدا کنند.
Cisco ISE از پروتکلها و استانداردهای مهم احراز هویت و کنترل دسترسی شبکه پشتیبانی میکند.
802.1X برای کنترل دسترسی به شبکه و احراز هویت دستگاهها و کاربران مورد استفاده قرار میگیرد.
RADIUS نیز یکی از پروتکلهای اصلی برای احراز هویت، مجوزدهی و ثبت اطلاعات مربوط به دسترسی کاربران است.
از طرف دیگر، TACACS+ بیشتر برای مدیریت و کنترل دسترسی مدیران به تجهیزات شبکه مانند سوئیچها و روترها مورد استفاده قرار میگیرد.
ترکیب این فناوریها با Cisco ISE به مدیران شبکه اجازه میدهد فرآیندهای احراز هویت و کنترل دسترسی را بهصورت متمرکز مدیریت کنند.
یکی دیگر از قابلیتهای مهم Cisco ISE، Device Profiling یا شناسایی و طبقهبندی دستگاههای متصل به شبکه است.
ISE میتواند اطلاعات مختلفی را درباره دستگاههای موجود در شبکه جمعآوری کرده و بر اساس این اطلاعات، نوع دستگاه را شناسایی کند. برای مثال، دستگاه متصلشده ممکن است یک کامپیوتر، تلفن IP، پرینتر، دوربین، تجهیزات IoT یا یک دستگاه موبایل باشد.
پس از شناسایی دستگاه، مدیر شبکه میتواند سیاست دسترسی متناسب با همان نوع دستگاه را اعمال کند.
همه تجهیزات شبکه از استاندارد 802.1X پشتیبانی نمیکنند. برای مثال، برخی پرینترها، دوربینها، تلفنهای IP و تجهیزات IoT ممکن است امکان استفاده از 802.1X را نداشته باشند.
در چنین شرایطی میتوان از قابلیت MAC Authentication Bypass (MAB) استفاده کرد.
در این روش، اطلاعات MAC Address دستگاه برای شناسایی و احراز هویت آن مورد استفاده قرار میگیرد و Cisco ISE میتواند بر اساس اطلاعات دستگاه، سیاست دسترسی مناسب را اعمال کند.
Cisco ISE قابلیت Guest Access Management را نیز در اختیار سازمانها قرار میدهد.
با استفاده از این قابلیت، سازمان میتواند برای کاربران مهمان دسترسی کنترلشده به شبکه ایجاد کند. مدیران قادر هستند برای مهمانان حساب کاربری، مدت زمان دسترسی و سیاستهای امنیتی مشخصی تعریف کنند.
این ویژگی برای سازمانهایی مانند شرکتها، هتلها، دانشگاهها، مراکز آموزشی و مجموعههایی که کاربران مهمان زیادی دارند، کاربرد زیادی دارد.
Cisco ISE اطلاعات مختلفی درباره کاربران، دستگاهها، احراز هویتها و رویدادهای مربوط به دسترسی شبکه جمعآوری میکند.
مدیران شبکه میتوانند از این اطلاعات برای مانیتورینگ، گزارشگیری و تحلیل رویدادهای امنیتی استفاده کنند.
بررسی این گزارشها میتواند به شناسایی مواردی مانند تلاشهای ناموفق برای احراز هویت، دستگاههای ناشناس، دسترسیهای غیرمجاز و مشکلات مربوط به اتصال کاربران کمک کند.
یکی از مهمترین اهداف استفاده از Cisco ISE، افزایش سطح امنیت شبکه است.
در شبکههای سنتی ممکن است صرفاً اتصال یک دستگاه به شبکه برای دسترسی به برخی منابع کافی باشد. اما با استفاده از ISE میتوان فرآیند دسترسی را بر اساس هویت کاربر، نوع دستگاه و سیاستهای امنیتی سازمان کنترل کرد.
این موضوع باعث میشود سازمان کنترل بیشتری بر تجهیزات و کاربران متصل به شبکه داشته باشد و احتمال دسترسی غیرمجاز به منابع کاهش پیدا کند.
استفاده از Cisco ISE مزایای متعددی برای سازمانها و مدیران شبکه به همراه دارد. برخی از مهمترین مزایای آن عبارتاند از:
Cisco ISE میتواند در شبکههای سازمانی و زیرساختهای مختلف مورد استفاده قرار گیرد. از جمله:
استفاده از این راهکار بهخصوص در شبکههایی که تعداد زیادی کاربر، دستگاه و تجهیزات مختلف دارند، میتواند مدیریت دسترسی و امنیت شبکه را سادهتر و متمرکزتر کند.
در یک سیستم احراز هویت ساده، تمرکز اصلی معمولاً روی تأیید نام کاربری و رمز عبور است. اما Cisco ISE میتواند اطلاعات بیشتری را در فرآیند تصمیمگیری امنیتی در نظر بگیرد.
برای مثال، علاوه بر هویت کاربر، میتوان نوع دستگاه، شرایط اتصال و سیاستهای امنیتی سازمان را نیز در تعیین سطح دسترسی در نظر گرفت.
به همین دلیل، ISE میتواند کنترل دسترسی دقیقتری نسبت به یک سیستم احراز هویت ساده ارائه دهد.
Cisco ISE یک راهکار جامع برای مدیریت هویت، احراز هویت و کنترل دسترسی شبکه است که به سازمانها کمک میکند دید و کنترل بیشتری بر کاربران و تجهیزات متصل به شبکه داشته باشند.
قابلیتهایی مانند 802.1X، RADIUS، TACACS+، Device Profiling، MAB، Guest Access و گزارشدهی باعث شدهاند Cisco ISE به یکی از راهکارهای مهم در حوزه Network Access Control (NAC) تبدیل شود.
در نهایت، استفاده از Cisco ISE میتواند به سازمانها کمک کند تا ضمن مدیریت متمرکز دسترسی کاربران و تجهیزات، سطح امنیت شبکه خود را افزایش داده و از دسترسیهای غیرمجاز به منابع شبکه جلوگیری کنند.
برای دریافت اطلاعات کامل درباره خدمات و راهکار های ما کاتالوگ سرویس ها رو دانلود کنید .