توضیحات
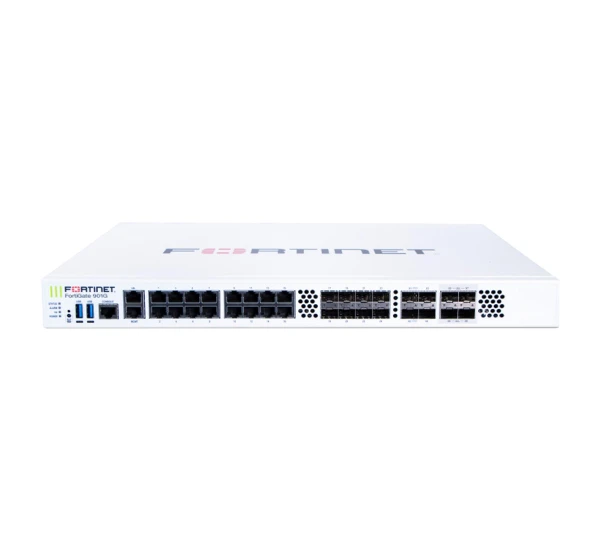
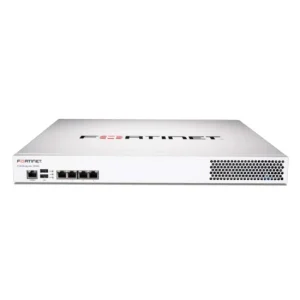
فایروال فورتینت FortiGate FG-900G
معرفی فایروال Fortinet FortiGate FG-900G
Fortinet FortiGate FG-900G یک فایروال نسل جدید Next-Generation Firewall (NGFW) در رده تجهیزات سازمانی و شبکههای پرظرفیت است که برای محیطهایی طراحی شده که به امنیت پیشرفته، ظرفیت پردازش بالا، Interfaceهای متنوع و اتصالهای پرسرعت نیاز دارند.
این مدل با استفاده از معماری FortiGate و سیستمعامل FortiOS میتواند مجموعهای از قابلیتهای امنیتی و شبکهای را در یک پلتفرم یکپارچه ارائه کند. از جمله این قابلیتها میتوان به Firewall، IPS، Application Control، VPN، SSL Inspection، Web Filtering و SD-WAN اشاره کرد.
یکی از مهمترین ویژگیهای FG-900G، تنوع بسیار بالای Interfaceهای آن است. این فایروال از 25GbE SFP28، 10GbE SFP+، Gigabit SFP و Gigabit RJ45 پشتیبانی میکند و به همین دلیل میتواند در معماریهای مختلف Enterprise و دیتاسنتری مورد استفاده قرار گیرد.
وجود چهار پورت 25GbE SFP28 به FG-900G امکان اتصال به زیرساختهای پرسرعت مدرن را میدهد؛ در حالی که چهار پورت 10GbE SFP+ و هشت پورت GE SFP، انعطاف بیشتری برای اتصال تجهیزات Fiber در اختیار مدیر شبکه قرار میدهند.
مشخصات فنی FortiGate FG-900G
| مشخصه | مقدار |
|---|---|
| برند | Fortinet |
| خانواده محصول | FortiGate |
| مدل | FG-900G |
| نوع دستگاه | Next-Generation Firewall |
| سیستمعامل | FortiOS |
| فرم فاکتور | Rack Mount |
| پورت 25GbE | 4 × SFP28 |
| پورت 10GbE | 4 × SFP+ |
| پورت GE SFP | 8 |
| پورت GE RJ45 | 16 |
| پورت 2.5GbE | 1 |
| پورت GE | 1 |
| USB | 2 |
| Console | 1 |
| توان مصرفی اعلامشده | 252W |
| منبع تغذیه | 100–240VAC |
| گواهینامه | 80Plus Compliant |
| نویز | حدود 58dBA |
| وزن | 7.25kg |
| ابعاد | 44.45 × 432 × 380mm |
پورتهای پرسرعت FortiGate FG-900G
یکی از برجستهترین ویژگیهای FG-900G، مجموعه Interfaceهای پرسرعت آن است.
این مدل برای شبکههایی طراحی شده که در آنها لینکهای 10GbE و 25GbE اهمیت زیادی دارند.
4 × 25GbE SFP28
FG-900G دارای چهار Interface از نوع SFP28 با سرعت 25GbE است.
25GbE یکی از سرعتهای مهم در دیتاسنترهای مدرن محسوب میشود و میتواند برای ارتباط بین فایروال و تجهیزات پرسرعت شبکه استفاده شود.
این پورتها برای اتصال به تجهیزات دارای Interfaceهای SFP28 مانند:
- Core Switch
- Distribution Switch
- Server
- Storage
- تجهیزات دیتاسنتری
مناسب هستند.
استفاده از 25GbE باعث میشود ظرفیت لینک بین فایروال و زیرساخت شبکه نسبت به لینکهای 1GbE یا حتی 10GbE افزایش پیدا کند.
4 × 10GbE SFP+
در کنار پورتهای 25GbE، FG-900G دارای 4 پورت 10GbE SFP+ نیز است.
این Interfaceها برای اتصال به زیرساختهای 10GbE کاربرد دارند و میتوانند به عنوان Uplink یا لینک ارتباطی با تجهیزات مختلف شبکه مورد استفاده قرار گیرند.
وجود همزمان 25GbE و 10GbE باعث میشود مدیر شبکه آزادی بیشتری برای طراحی توپولوژی شبکه داشته باشد.
8 × GE SFP
هشت اسلات Gigabit Ethernet SFP نیز برای اتصالهای فیبر نوری در نظر گرفته شدهاند.
این Interfaceها برای شبکههایی که هنوز بخشهایی از زیرساخت آنها بر پایه Gigabit Fiber قرار دارد بسیار کاربردی هستند.
در یک سازمان ممکن است بخشی از ارتباطات با سرعت 1GbE و بخش دیگری با سرعت 10 یا 25GbE برقرار باشد. تنوع Interface در FG-900G امکان مدیریت چنین معماری ترکیبی را فراهم میکند.
16 × GE RJ45
FG-900G همچنین دارای 16 پورت Gigabit Ethernet RJ45 است.
این پورتها امکان اتصال تجهیزات مبتنی بر کابل مسی را فراهم میکنند و میتوانند برای:
- LAN
- WAN
- DMZ
- Management
- Server Network
- تجهیزات شبکه داخلی
مورد استفاده قرار گیرند.
وجود 16 پورت RJ45 در کنار Interfaceهای فیبر، انعطاف بالایی برای طراحی شبکه ایجاد میکند.
Interfaceهای Multi-Gigabit
علاوه بر پورتهای اصلی، این مدل دارای:
- 1 × 2.5GbE
- 1 × GE
است.
پورت 2.5GbE میتواند برای اتصال تجهیزات جدیدتر شبکه که سرعت بالاتر از Gigabit را پشتیبانی میکنند مورد استفاده قرار گیرد.
جدول کامل پورتهای FG-900G
| Interface | تعداد | سرعت |
|---|---|---|
| SFP28 | 4 | 25GbE |
| SFP+ | 4 | 10GbE |
| GE SFP | 8 | 1GbE |
| GE RJ45 | 16 | 1GbE |
| RJ45 Multi-Gig | 1 | 2.5GbE |
| GE | 1 | 1GbE |
| USB | 2 | کاربردهای مدیریتی |
| Console | 1 | مدیریت محلی |
این ترکیب باعث میشود FG-900G برای شبکههای ترکیبی مسی و فیبر و همچنین زیرساختهای دارای لینکهای 10 و 25 گیگابیتی مناسب باشد.
مناسب برای دیتاسنترهای مدرن
FG-900G با پشتیبانی از Interfaceهای 25GbE SFP28 برای محیطهایی که حجم بالای ترافیک و اتصالهای پرسرعت دارند طراحی شده است.
در دیتاسنترهای امروزی، سرورها و تجهیزات Storage معمولاً از سرعتهای بالاتر از 1GbE استفاده میکنند.
در چنین محیطهایی، اتصال فایروال به Core Network با لینکهای 25GbE میتواند از ایجاد گلوگاه در مسیر ارتباطی جلوگیری کند.
یک معماری نمونه میتواند به شکل زیر باشد:
Internet / WAN → FortiGate FG-900G → Core Switch → Server / Storage
در این معماری، Interfaceهای 25GbE میتوانند برای ارتباط با Core Switch یا سایر تجهیزات پرظرفیت استفاده شوند.
قابلیتهای امنیتی FortiGate FG-900G
FG-900G بهعنوان یک NGFW، قابلیتهای امنیتی متعددی را در اختیار سازمان قرار میدهد.
Firewall
کنترل ترافیک بر اساس IP، Port، Protocol، Application و Policy.
IPS
شناسایی و جلوگیری از تهدیدات و الگوهای حمله شبکهای.
Application Control
تشخیص Applicationهای مختلف و امکان اعمال Policy بر اساس نوع برنامه.
Web Filtering
مدیریت و کنترل دسترسی کاربران به منابع و دستهبندیهای مختلف اینترنتی.
Antivirus
شناسایی و مقابله با تهدیدات و فایلهای مخرب.
VPN
ایجاد ارتباطات امن بین شعب، دفاتر و کاربران راه دور.
SSL Inspection
امکان بررسی ترافیک رمزنگاریشده در سناریوهای مناسب.
SD-WAN
مدیریت هوشمند مسیرهای WAN و انتخاب مسیر مناسب بر اساس سیاستها و شرایط لینک.
FortiOS و مدیریت متمرکز
FG-900G از FortiOS استفاده میکند.
این سیستمعامل امکان مدیریت یکپارچه قابلیتهای شبکه و امنیت را فراهم میکند.
مدیر شبکه میتواند از طریق FortiOS مواردی مانند:
- Firewall Policy
- Routing
- NAT
- VLAN
- VPN
- SD-WAN
- IPS
- Application Control
- Web Filtering
- Traffic Shaping
- Logging
- Monitoring
را مدیریت کند.
در نتیجه FG-900G میتواند بخش مهمی از معماری امنیتی یک سازمان را در یک پلتفرم واحد متمرکز کند.
کاربردهای FortiGate FG-900G
دیتاسنتر
پشتیبانی از 25GbE و 10GbE این مدل را برای بسیاری از معماریهای دیتاسنتری مناسب میکند.
سازمانهای بزرگ
در شبکههایی که تعداد کاربران، Serverها و حجم ترافیک بالا است، Interfaceهای متنوع FG-900G انعطاف بیشتری در طراحی شبکه فراهم میکنند.
شبکههای Enterprise
ترکیب NGFW، VPN، IPS، SD-WAN و Interfaceهای پرسرعت برای شبکههای Enterprise کاربردی است.
شبکههای دارای Core پرسرعت
وجود چهار پورت 25GbE SFP28 امکان اتصال به Core Switchهای پرسرعت را فراهم میکند.
شبکههای ترکیبی Fiber و Copper
16 پورت RJ45 در کنار 12 Interface فیبر Gigabit، 10GbE و 25GbE امکان طراحی شبکههای ترکیبی را فراهم میکند.
معماری امنیتی شبکه با FG-900G
FG-900G میتواند در معماریهای مختلف شبکه قرار گیرد.
برای مثال در یک سازمان بزرگ میتوان آن را بین اینترنت و Core Network قرار داد:
Internet
↓
FortiGate FG-900G
↓
Core Switch
↓
Server / Storage / User Network
همچنین میتوان بخشهایی مانند DMZ را نیز با Policyهای جداگانه در معماری امنیتی قرار داد.
این موضوع به مدیر شبکه اجازه میدهد دسترسی بین بخشهای مختلف را بهصورت دقیق کنترل کند.
مزایای FortiGate FG-900G
| ویژگی | مزیت |
|---|---|
| 4 × 25GbE SFP28 | اتصال پرسرعت به Core و دیتاسنتر |
| 4 × 10GbE SFP+ | پشتیبانی از Uplinkهای 10GbE |
| 8 × GE SFP | اتصال گسترده Fiber |
| 16 × GE RJ45 | تعداد بالای Interface مسی |
| 2.5GbE | پشتیبانی از شبکههای Multi-Gig |
| FortiOS | مدیریت یکپارچه |
| NGFW | امنیت نسل جدید |
| SD-WAN | مدیریت هوشمند WAN |
| VPN | ارتباط امن |
| IPS | محافظت در برابر تهدیدات |
| 1U Rack Mount | استفاده بهینه از فضای رک |
توان مصرفی و منبع تغذیه
توان اعلامشده برای FG-900G حدود 252 وات است.
این مقدار باید بهعنوان توان مصرفی دستگاه در مشخصات سایت درج شود و با ظرفیت Firewall Throughput اشتباه نشود.
منبع تغذیه دستگاه از ورودی:
100 تا 240 ولت AC
پشتیبانی میکند.
همچنین طبق اطلاعات ارائهشده، منبع تغذیه دستگاه دارای گواهینامه 80Plus Compliant است.
این موضوع نشاندهنده توجه به بازدهی منبع تغذیه دستگاه است و در محیطهایی مانند دیتاسنتر که تعداد زیادی تجهیزات بهصورت همزمان فعال هستند، بازدهی Power Supply اهمیت بیشتری پیدا میکند.
ابعاد و وزن
FG-900G دارای ابعاد تقریبی:
44.45 × 432 × 380 میلیمتر
است.
وزن دستگاه نیز حدود:
7.25 کیلوگرم
اعلام شده است.
فرم رکمونت این دستگاه باعث میشود بتوان آن را در رک استاندارد نصب کرد.
ارتفاع حدود یک یونیت نیز کمک میکند فضای رک به شکل بهینه مورد استفاده قرار گیرد.
میزان نویز
سطح نویز FG-900G حدود 58dBA اعلام شده است.
به همین دلیل این مدل بیشتر برای محیطهای حرفهای مانند:
- اتاق سرور
- دیتاسنتر
- رک شبکه
- اتاق تجهیزات
مناسب است و بهتر است در محیطی با تهویه مناسب نصب شود.
نکته مهم درباره توان 252 وات
در اطلاعات اولیه محصول، مقدار 252 وات بهعنوان «توان فایروال» درج شده است.
از نظر فنی بهتر است در سایت این مقدار به صورت زیر ثبت شود:
توان مصرفی: 252W
زیرا واحد Watt برای مصرف انرژی دستگاه استفاده میشود، در حالی که ظرفیت پردازش فایروال معمولاً با واحدهایی مانند Gbps یا Mpps بیان میشود.
این تفکیک باعث میشود اطلاعات فنی محصول دقیقتر و حرفهایتر ارائه شود.
FortiGate FG-900G برای چه سازمانهایی مناسب است؟
FG-900G بیشتر برای سازمانهایی مناسب است که زیرساخت شبکه آنها دارای ترافیک بالا و لینکهای پرسرعت است.
این مدل برای محیطهایی که دارای موارد زیر هستند گزینه مناسبی محسوب میشود:
- Core Switchهای 10GbE یا 25GbE
- دیتاسنتر
- Serverهای پرسرعت
- Storageهای شبکهای
- شبکههای Enterprise
- حجم بالای ترافیک
- چندین لینک Fiber
- شبکههای چندشعبهای
- نیاز به امنیت متمرکز
در چنین محیطهایی، استفاده از فایروالی که Interfaceهای پرسرعت را پشتیبانی میکند اهمیت زیادی دارد.
جمعبندی
Fortinet FortiGate FG-900G یک فایروال نسل جدید سازمانی با تمرکز بر امنیت پیشرفته، اتصال پرسرعت و انعطافپذیری بالا در طراحی شبکه است.
این مدل با برخورداری از 4 پورت 25GbE SFP28، چهار پورت 10GbE SFP+، هشت پورت GE SFP و 16 پورت GE RJ45 میتواند در شبکههایی با ترکیب Interfaceهای مسی و فیبر نوری مورد استفاده قرار گیرد.
پشتیبانی از 25GbE یکی از مهمترین ویژگیهای FG-900G است و امکان اتصال آن به Core Switchها، سرورها و تجهیزات دیتاسنتری با ظرفیت بالا را فراهم میکند.
در کنار قابلیتهای سختافزاری، استفاده از FortiOS و قابلیتهای NGFW مانند Firewall، IPS، Application Control، Web Filtering، VPN، SSL Inspection و SD-WAN باعث میشود FG-900G بتواند نقش یک لایه امنیتی جامع را در زیرساخت سازمان ایفا کند.
با توجه به تعداد زیاد Interfaceها، پشتیبانی از لینکهای 10 و 25 گیگابیتی و طراحی Rack Mount، FortiGate FG-900G گزینهای مناسب برای سازمانها، شبکههای Enterprise و دیتاسنترهایی است که به یک فایروال قدرتمند با قابلیت اتصال به زیرساختهای پرسرعت نیاز دارند.
نکته فنی: عدد 252W مربوط به توان مصرفی است و نباید بهعنوان ظرفیت پردازش Firewall درج شود. ظرفیت واقعی فایروال نیز بسته به نوع ترافیک، اندازه Packet، تعداد Sessionها و سرویسهای امنیتی فعال متفاوت خواهد بود.

نقد و بررسیها
هنوز بررسیای ثبت نشده است.