توضیحات
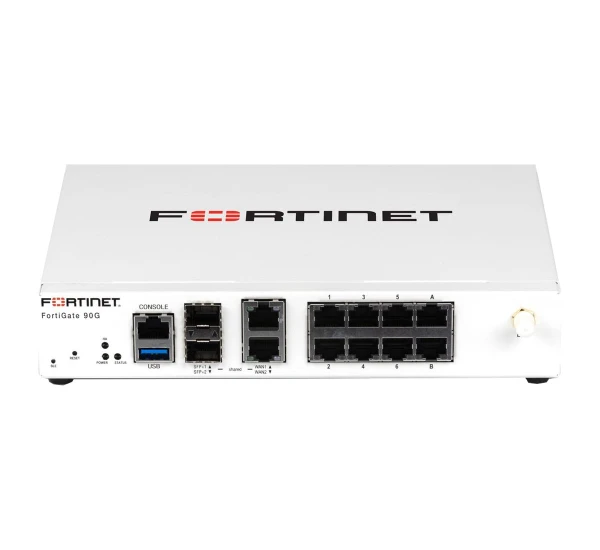
فایروال فورتینت FortiGate FG-90G
معرفی فایروال FortiGate FG-90G
FortiGate FG-90G یکی از فایروالهای نسل جدید شرکت Fortinet است که برای تأمین امنیت شبکههای سازمانی، دفاتر شعب، کسبوکارهای متوسط و محیطهایی که به ترکیب همزمان Firewall، امنیت شبکه، SD-WAN، VPN و کنترل ترافیک نیاز دارند طراحی شده است.
این دستگاه در رده Next-Generation Firewall یا NGFW قرار میگیرد و برخلاف فایروالهای سنتی که عمدتاً بر کنترل IP و Port تمرکز دارند، امکان استفاده از قابلیتهای پیشرفتهتر امنیتی و مدیریتی را فراهم میکند. FortiGate 90G با سیستمعامل FortiOS کار میکند و میتواند امنیت و قابلیتهای شبکه را در یک پلتفرم واحد ترکیب کند.
فورتینت سری 90G را برای ایجاد شبکههای مبتنی بر امنیت در شعب سازمانی و محیطهای توزیعشده معرفی کرده است. این سری علاوه بر Firewall، قابلیتهای SD-WAN و ZTNA را نیز در معماری خود ارائه میدهد.
یکی از ویژگیهای مهم FG-90G استفاده از معماری سختافزاری اختصاصی Fortinet برای پردازش سریع ترافیک شبکه است. این معماری باعث میشود بسیاری از وظایف پردازش شبکه و امنیت با کارایی بالاتری نسبت به پردازش صرفاً مبتنی بر CPU انجام شوند.
مهمترین ویژگیهای FortiGate FG-90G
- فایروال نسل جدید NGFW
- پشتیبانی از FortiOS
- قابلیت Secure SD-WAN
- پشتیبانی از Zero Trust Network Access (ZTNA)
- دو پورت Multi-Gigabit با سرعتهای 10/5/2.5/1GbE
- هشت پورت Gigabit Ethernet RJ45
- یک پورت USB
- یک پورت Console از نوع RJ45
- توان فایروال تا 28Gbps در شرایط تست مشخصشده
- توان پردازش فایروال تا 41.85 میلیون Packet در ثانیه (Mpps)
- توان IPS تا 4.5Gbps
- توان NGFW تا 2.5Gbps
- توان Threat Protection تا 2.2Gbps
- پشتیبانی از VPN
- قابلیت SSL Inspection
- پشتیبانی از FortiGuard Security Services
- پشتیبانی از Fortinet Security Fabric
- قابلیت مدیریت و کنترل متمرکز شبکه
- پشتیبانی از High Availability در معماری مناسب
مشخصات فنی FortiGate FG-90G
| مشخصه | مقدار |
|---|---|
| برند | Fortinet |
| سری | FortiGate 90G |
| مدل | FG-90G |
| نوع محصول | Next-Generation Firewall (NGFW) |
| سیستمعامل | FortiOS |
| پورت Multi-Gigabit | 2 × 10/5/2.5/1GbE RJ45 |
| پورت شبکه Gigabit | 8 × GE RJ45 |
| پورت USB | 1 × USB |
| پورت Console | 1 × RJ45 Console |
| Firewall Throughput | تا 28Gbps |
| Firewall Throughput (64-byte) | حدود 27.9Gbps |
| Firewall Throughput | 41.85Mpps |
| Firewall Latency | 3.23µs |
| IPS Throughput | 4.5Gbps |
| NGFW Throughput | 2.5Gbps |
| Threat Protection Throughput | 2.2Gbps |
| IPsec VPN Throughput | تا 25Gbps |
| SSL-VPN Throughput | 1.4Gbps |
| SSL Inspection Throughput | 2.6Gbps |
| Concurrent TCP Sessions | حدود 1.5 میلیون |
| New TCP Sessions/Second | 124,000 |
| Firewall Policies | تا 5,000 |
| وزن | حدود 1.12 کیلوگرم |
| ابعاد | 42 × 216 × 178 میلیمتر |
| نویز | حدود 21.73dBA |
| TPM | دارد |
| Bluetooth Low Energy | دارد |
| Form Factor | Desktop / Compact |
| مناسب برای | شعب سازمانی، شرکتها و شبکههای Enterprise |
مشخصات عملکردی فوق بر اساس دیتاشیت FortiGate 90G و منابع فنی منتشرشده برای این مدل تنظیم شدهاند.
بررسی توان پردازشی FortiGate FG-90G
یکی از مهمترین نکات هنگام انتخاب فایروال، توجه به تفاوت بین Firewall Throughput و Threat Protection Throughput است.
Firewall Throughput
FG-90G در تستهای استاندارد فورتینت میتواند در حالت Firewall به توان پردازشی حدود 28Gbps برسد. برای Packetهای 64 بایتی نیز مقدار اعلامشده حدود 27.9Gbps است.
این عدد نشاندهنده ظرفیت پردازش ترافیک فایروال در شرایط تست مشخص است و نباید آن را با توان عملیاتی در هنگام فعال بودن تمام سرویسهای امنیتی یکسان در نظر گرفت.
Packet Processing
توان پردازش فایروال این مدل به 41.85Mpps میرسد.
Mpps مخفف Million Packets Per Second است و بیان میکند دستگاه در هر ثانیه قادر به پردازش چه تعداد Packet است. این شاخص خصوصاً در شبکههایی که تعداد Packetهای کوچک زیاد است اهمیت دارد.
IPS Throughput
توان IPS دستگاه حدود 4.5Gbps است.
IPS یا Intrusion Prevention System وظیفه شناسایی و جلوگیری از ترافیک مخرب و الگوهای حمله را بر عهده دارد.
NGFW Throughput
توان NGFW در FG-90G حدود 2.5Gbps اعلام شده است. این مقدار برای مقایسه عملکرد دستگاه زمانی که قابلیتهای پیشرفتهتر فایروال نسل جدید فعال هستند، شاخص مناسبتری نسبت به عدد خام Firewall Throughput است.
Threat Protection Throughput
توان Threat Protection این مدل حدود 2.2Gbps است.
این شاخص برای سناریوهایی که چندین قابلیت امنیتی بهصورت همزمان درگیر هستند اهمیت بیشتری دارد و برای طراحی شبکه واقعی باید بیشتر از عدد خام Firewall Throughput مورد توجه قرار گیرد. Fortinet نیز برای FG-90G مقدار 2.2Gbps را بهعنوان Threat Protection اعلام کرده است.
پورتهای شبکه FortiGate FG-90G
FG-90G از نظر Interface برای یک فایروال کامپکت، انعطافپذیری مناسبی دارد.
این دستگاه دارای دو پورت Multi-Gigabit RJ45 است که از سرعتهای 10GbE، 5GbE، 2.5GbE و 1GbE پشتیبانی میکنند. این قابلیت به مدیر شبکه اجازه میدهد فایروال را به تجهیزات شبکه جدیدتر و لینکهای پرسرعتتر متصل کند.
در کنار این دو Interface، تعداد 8 پورت Gigabit Ethernet RJ45 نیز در اختیار کاربر قرار دارد. بنابراین مجموعاً 10 Interface شبکه مسی در اختیار شبکه قرار میگیرد.
جدول پورتها
| نوع Interface | تعداد | کاربرد |
|---|---|---|
| 10/5/2.5/1GbE RJ45 | 2 | اتصال لینکهای پرسرعت و Uplink |
| GE RJ45 | 8 | اتصال شبکه داخلی، کاربران و تجهیزات |
| USB | 1 | مدیریت و کاربردهای جانبی |
| RJ45 Console | 1 | مدیریت و پیکربندی دستگاه |
قابلیت SD-WAN در FortiGate 90G
یکی از مزیتهای مهم FG-90G، ترکیب قابلیتهای امنیتی فایروال با SD-WAN است.
در سازمانهایی که چند لینک اینترنت، MPLS یا WAN در اختیار دارند، SD-WAN میتواند به انتخاب و مدیریت هوشمند مسیرهای ارتباطی کمک کند.
برای مثال میتوان چند لینک WAN را به دستگاه متصل کرد و بر اساس معیارهایی مانند کیفیت لینک، Latency، Packet Loss و وضعیت سرویس، مسیر مناسب را برای ترافیک انتخاب کرد.
Fortinet سری 90G را بهعنوان پلتفرمی برای ترکیب NGFW و SD-WAN معرفی میکند و این قابلیتها از طریق FortiOS در یک معماری واحد ارائه میشوند.
قابلیتهای امنیتی
FG-90G تنها یک Firewall ساده نیست و میتواند بهعنوان یک پلتفرم امنیتی برای کنترل و محافظت از ترافیک شبکه استفاده شود.
بسته به لایسنسها و سرویسهای فعال، قابلیتهایی مانند:
- Firewall
- Intrusion Prevention System
- Application Control
- Web Filtering
- Antivirus / Anti-Malware
- SSL Inspection
- VPN
- Zero Trust Network Access
- SD-WAN
- کنترل دسترسی کاربران
- کنترل و مشاهده Applicationها
- Security Logging و Monitoring
قابل استفاده هستند.
Fortinet همچنین FortiGate را در کنار سرویسهای FortiGuard و پلتفرم Fortinet Security Fabric قرار میدهد تا اطلاعات امنیتی و قابلیتهای حفاظتی بین اجزای مختلف زیرساخت هماهنگ شوند.
قابلیت VPN
FG-90G برای ایجاد ارتباطات امن بین شعب، دفاتر و کاربران راه دور نیز مناسب است.
توان IPsec VPN این مدل در مشخصات منتشرشده تا حدود 25Gbps اعلام شده و از 200 تونل Gateway-to-Gateway و تا 2,500 تونل Client-to-Gateway پشتیبانی میکند.
این قابلیت برای سازمانهایی که دارای چندین شعبه هستند یا نیاز به ایجاد ارتباط امن بین سایتهای مختلف دارند اهمیت زیادی دارد.
SSL Inspection
یکی دیگر از قابلیتهای مهم این دستگاه، پشتیبانی از SSL Inspection است.
بخش قابل توجهی از ترافیک اینترنت امروزی از طریق HTTPS رمزنگاری میشود. در نتیجه اگر سازمان صرفاً ترافیک رمزگشایینشده را بررسی کند، بخش مهمی از محتوای ارتباطات برای تجهیزات امنیتی قابل مشاهده نخواهد بود.
SSL Inspection میتواند با بررسی ترافیک رمزنگاریشده، امکان اعمال سیاستهای امنیتی روی بخشی از این ارتباطات را فراهم کند.
برای FG-90G، مقدار 2.6Gbps SSL Inspection Throughput در مشخصات فنی اعلام شده است.
مدیریت شبکه و FortiOS
FG-90G از سیستمعامل FortiOS استفاده میکند؛ سیستمعاملی که در محصولات FortiGate برای ترکیب قابلیتهای شبکه و امنیت مورد استفاده قرار میگیرد.
از طریق FortiOS میتوان سیاستهای Firewall، Routing، VPN، SD-WAN، کنترل دسترسی و بسیاری از سرویسهای امنیتی را مدیریت کرد.
همچنین Fortinet امکان مدیریت متمرکز تجهیزات و استفاده از Security Fabric را برای ایجاد یک ساختار یکپارچه امنیتی فراهم کرده است.
کاربردهای FortiGate FG-90G
FG-90G میتواند در سناریوهای مختلف مورد استفاده قرار گیرد، از جمله:
شبکه شرکتهای متوسط و بزرگ
برای سازمانهایی که به یک فایروال قدرتمند با امکانات امنیتی و شبکهای یکپارچه نیاز دارند.
شعب سازمانی
ابعاد کوچک و قابلیتهای SD-WAN این دستگاه را برای محیطهای Branch مناسب میکند.
اتصال چند لینک اینترنت
با استفاده از قابلیتهای SD-WAN میتوان چند مسیر WAN را مدیریت و سیاستگذاری کرد.
دیتاسنترهای کوچک و متوسط
در برخی معماریهای شبکه میتوان از FG-90G بهعنوان لایه امنیتی شبکه استفاده کرد.
VPN بین شعب
برای ایجاد ارتباطات امن IPsec بین دفتر مرکزی و شعب.
کنترل دسترسی کاربران
برای اعمال Policy روی کاربران، سرویسها و Applicationهای شبکه.
مزایای FortiGate FG-90G
| مزیت | توضیح |
|---|---|
| عملکرد بالا | توان Firewall تا حدود 28Gbps |
| پردازش Packet بالا | 41.85Mpps |
| Multi-Gigabit | دو پورت تا سرعت 10GbE |
| امنیت پیشرفته | پشتیبانی از قابلیتهای NGFW |
| SD-WAN | مناسب برای شبکههای چند-WAN |
| VPN | پشتیبانی از IPsec و SSL-VPN |
| ابعاد کوچک | مناسب برای محیطهای محدود |
| FortiOS | مدیریت یکپارچه شبکه و امنیت |
| FortiGuard | امکان استفاده از سرویسهای امنیتی Fortinet |
| Security Fabric | قابلیت یکپارچهسازی با اکوسیستم Fortinet |
ابعاد و طراحی فیزیکی
FortiGate FG-90G با ابعاد حدود 42 × 216 × 178 میلیمتر و وزن حدود 1.12 کیلوگرم، در دسته تجهیزات کامپکت قرار میگیرد.
این طراحی باعث میشود دستگاه برای محیطهایی که فضای رک یا تجهیزات بزرگ برای آنها مناسب نیست، گزینه انعطافپذیری باشد.
سطح نویز اعلامشده برای دستگاه نیز حدود 21.73dBA است که برای استفاده در محیطهای اداری و شبکهای کوچک میتواند ویژگی مناسبی باشد.
FortiGate FG-90G برای چه شبکهای مناسب است؟
اگر شبکه شما نیازمند ترکیبی از امنیت، Firewall، VPN، SD-WAN، کنترل Application و مدیریت متمرکز است، FG-90G میتواند گزینهای مناسب در کلاس فایروالهای سازمانی کامپکت باشد.
البته در انتخاب نهایی نباید صرفاً عدد 28Gbps Firewall Throughput را ملاک قرار داد. اگر قرار است قابلیتهایی مانند IPS، SSL Inspection، Application Control و Threat Protection بهصورت همزمان استفاده شوند، باید ظرفیتهای مربوط به همان سناریو را نیز بررسی کرد.
برای مثال، Threat Protection این دستگاه حدود 2.2Gbps است؛ بنابراین برای طراحی واقعی شبکه، این عدد در بسیاری از سناریوهای امنیتی کاربردیتر از ظرفیت خام Firewall خواهد بود.
جمعبندی
Fortinet FortiGate FG-90G یک فایروال نسل جدید و کامپکت است که قابلیتهای امنیت شبکه و ارتباطات WAN را در یک دستگاه ترکیب میکند. وجود دو پورت Multi-Gigabit با قابلیت کار در سرعتهای تا 10GbE، هشت پورت Gigabit Ethernet، قابلیت SD-WAN، VPN، IPS، NGFW، SSL Inspection و Threat Protection باعث شده این مدل برای طیف متنوعی از شبکههای سازمانی و شعب مناسب باشد.
از نظر ظرفیت پردازش نیز FG-90G در حالت Firewall تا حدود 28Gbps و 41.85Mpps توان پردازشی دارد؛ در حالی که در سناریوهای امنیتی پیشرفتهتر، اعداد 4.5Gbps برای IPS، 2.5Gbps برای NGFW و 2.2Gbps برای Threat Protection معیارهای مهمتری برای ارزیابی عملکرد هستند.
به همین دلیل، FG-90G را میتوان گزینهای مناسب برای سازمانها، شعب، شرکتهای متوسط و محیطهایی دانست که به یک راهکار یکپارچه برای امنیت شبکه، کنترل ترافیک، VPN و SD-WAN نیاز دارند.
نکته فنی: اعداد Performance اعلامشده توسط سازنده مربوط به شرایط و سناریوهای تست مشخص هستند و عملکرد واقعی میتواند با توجه به نوع ترافیک، فعال بودن سرویسهای امنیتی، اندازه Packet، Policyها و شرایط شبکه متفاوت باشد.


نقد و بررسیها
هنوز بررسیای ثبت نشده است.